

Para um arquiteto de software, poucas coisas são tão elegantes quanto um diagrama de microsserviços bem desenhado: eventos fluindo assincronamente via Kafka, desacoplamento total, escalabilidade horizontal e bancos de dados otimizados para leitura e escrita. É o “Estado da Arte”.
Mas, quando aplicamos essa arquitetura moderna ao crédito — e especificamente à Engenharia de Cobrança — o “Estado da Arte” colide violentamente com o regras e normas!
Na cobrança, a Consistência Eventual não é apenas um detalhe técnico; é um risco jurídico. Um atraso de 500 milissegundos na ingestão de um evento de pagamento pode significar um SMS de ameaça enviado indevidamente a um cliente que acabou de pagar a fatura. O resultado? Dano moral, reclamação no BACEN e prejuízo reputacional.
Como programadores, fomos treinados para lidar com deadlocks, latência e throughput. Mas, na trincheira do sistema financeiro brasileiro, precisamos lidar com variáveis muito mais rígidas: a Resolução CMN 4.966, o arquivo DOC 3040 (SCR), a Lei do Superendividamento e janelas de processamento batch que parecem ter parado nos anos 90.
Não basta que o código compile e os testes passem. O sistema precisa garantir que o “Ledger” (livro razão) sobreviva ao caos de um sistema distribuído, conciliando a velocidade instantânea do Pix com a lentidão burocrática dos arquivos de remessa para o Serasa.
Neste artigo, vamos sair do “Happy Path” da arquitetura e mergulhar nos desafios reais de desenhar sistemas de Cobrança e Crédito.
Bem-vindos ao mundo onde a exatidão vale mais que a performance.
As Regras do Jogo
Vamos ser honestos: a maioria de nós, quando pensa em “requisitos de sistema”, pensa em latência, throughput, escalabilidade e disponibilidade. Se o servidor respondeu em 20ms, o trabalho está feito, certo?
Errado. No mundo financeiro, um sistema performático que ignora a legislação é apenas uma máquina muito eficiente de gerar processos judiciais. Antes de escrevermos a primeira linha de código para cobrar alguém, precisamos entender o campo minado regulatório onde estamos pisando.
O desafio técnico aqui não é apenas “cobrar”. É cobrar de forma cirúrgica, respeitando limites invisíveis que, se cruzados, transformam sua arquitetura em um passivo milionário.
Vamos dissecar os três grandes “chefões” que seu código precisa derrotar antes de mandar aquele SMS.
“O risco vem de você não saber o que está fazendo.” – Warren Buffett
O Limite do Assédio: Por que você precisa de um Global Rate Limiter
O Artigo 42 do Código de Defesa do Consumidor (CDC) é claro: “Na cobrança de débitos, o consumidor inadimplente não será exposto a ridículo, nem será submetido a qualquer tipo de constrangimento ou ameaça.”
O problema é que, em uma arquitetura de microsserviços, temos múltiplos “atores” independentes tentando recuperar o dinheiro:
O microsserviço de SMS quer mandar um lembrete.
O sistema de Discador Automático (Dialer) quer ligar.
O serviço de Push Notification quer vibrar o celular.
O parceiro externo (Assessoria) quer mandar um WhatsApp.
Se cada um desses sistemas trabalhar de forma isolada (o famoso “desacoplamento”), seu cliente receberá 15 contatos em uma manhã. Isso configura assédio.
Além disso, temos a Autorregulação da FEBRABAN (SARB 024), que estabelece normas de conduta, e o “Não Perturbe”.
Como garantir que o Service A saiba que o Service B já ligou para o cliente há 10 minutos?
Aqui morre a ideia de sistemas totalmente independentes. Você precisa implementar um Global Rate Limiter Centrado no Cliente. Não estamos falando de limitar requisições por segundo (RPS) para proteger sua API. Estamos falando de limitar a fricção humana.
Você precisará de uma estrutura de dados compartilhada (provavelmente um Redis ou DynamoDB com TTL) que funcione como o “Guarda de Trânsito” da sua régua de cobrança:
Chave:
interaction:limit:{cpf}:{data}Regra: Se
count > 3, rejeite qualquer tentativa de contato, não importa o canal.
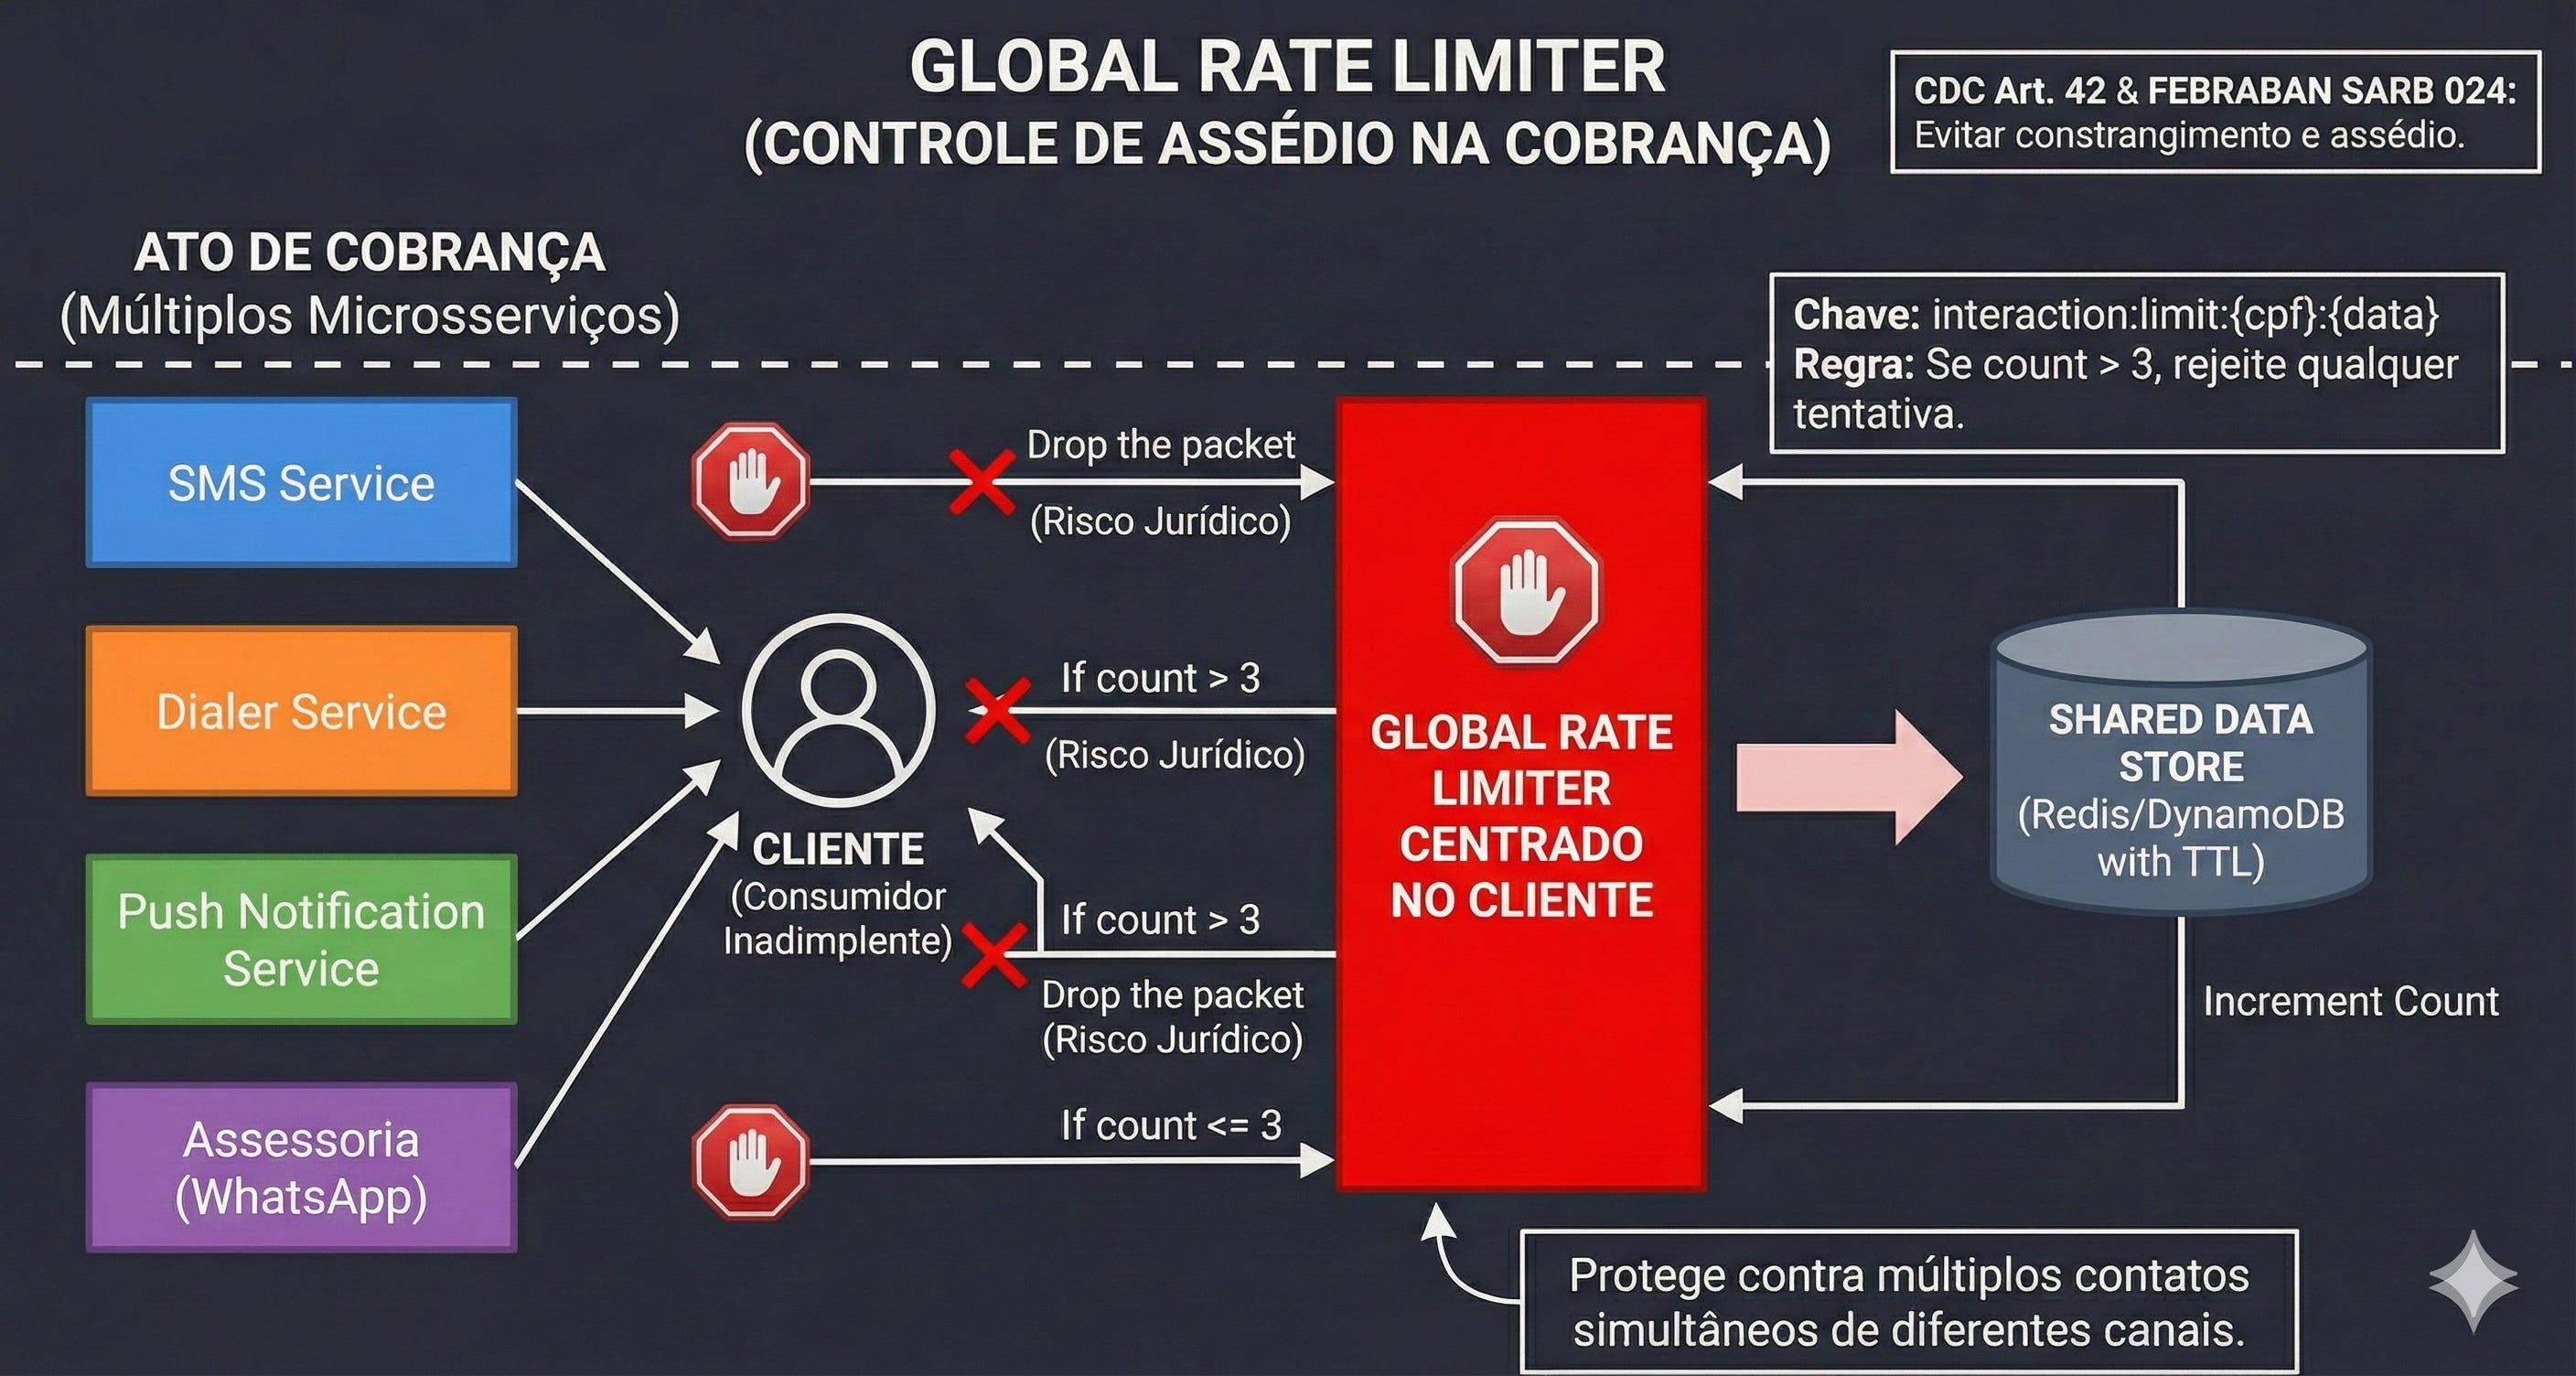
Seu código precisa ter a inteligência de dizer: “Eu poderia mandar esse SMS agora e ele custaria R$ 0,05. Mas o risco jurídico de mandá-lo após uma ligação telefônica custa R$ 5.000,00 em danos morais. Drop the packet.“
O Relógio Biológico do Cron Job
Você configurou seu Cron Job para rodar às 08:00 da manhã. Lindo. Mas onde está o seu cliente?
Se o seu servidor está em us-east-1 (Virgínia) e são 08:00 UTC, que horas são para o cliente que mora no Acre (-2h de Brasília)? Ou pior: hoje é feriado estadual em São Paulo?
A Lei Estadual 17.334 de São Paulo (e similares em outros estados) proíbe ligações de telemarketing e cobrança em feriados e fora do horário comercial (geralmente 8h às 20h nos dias úteis).
O erro do programador júnior é validar o horário do servidor (DateTime.Now). O acerto do engenheiro sênior é validar o horário do DDD do cliente.
Sua arquitetura de agendamento precisa ser enriquecida com metadados geográficos. Antes de disparar a command para o discador, seu sistema deve consultar uma tabela de feriados nacionais, estaduais e municipais. Se hoje é aniversário da cidade do cliente, seu sistema deve ficar em silêncio. Um Cron burro gera multas inteligentes.
A Lei do Superendividamento (Lei 14.181/2021)
Esta é a legislação mais recente e a que mais impacta a lógica de “Débito Automático” e recuperação de crédito.
A lei introduziu o conceito de “Mínimo Existencial”. Em termos simples: o banco não pode limpar a conta do cliente para cobrir uma dívida se isso deixar a pessoa sem dinheiro para comer.
Antigamente, a lógica do sistema era predadora:
if saldo_conta > 0:
    debitar_divida(saldo_conta) # Pega tudo o que der!
Hoje, esse código é ilegal sob certas condições. A Lei 14.181 exige que as instituições previnam o superendividamento e garantam a dignidade do consumidor.
O Impacto no Código: Seu motor de cobrança não pode mais olhar apenas para o Saldo e para a Dívida. Ele precisa ter acesso (ou estimativa) da Renda e do Comprometimento de Renda desse cliente. A lógica de Business Rule precisa evoluir para: “Se eu debitar essa parcela agora, vou consumir mais de X% da renda mensal declarada desse CPF? Se sim, aborte ou debite um valor parcial.”
Isso exige uma orquestração de dados muito mais complexa. O serviço de Cobrança precisa consultar o serviço de Cadastro/Renda em tempo real (ou ter esses dados cacheados) antes de efetuar o settlement da parcela.
A Matemática da Perda
Se o tópico anterior tratava de como falar com o cliente, este trata de como contabilizar o cliente. E aqui reside uma das maiores armadilhas para times de engenharia que migram de sistemas legados para arquiteturas modernas.
Durante décadas, o sistema financeiro brasileiro operou sob a lógica da Resolução 2.682/99. Para um programador, essa resolução era um sonho. Ela era determinística, baseada em regras rígidas (”Hard Rules”). O algoritmo era basicamente uma escada simples:
// A Lógica Antiga (Resolução 2.682) - O sonho antigo do dev
if (atraso <= 14) return Rating.A;
else if (atraso <= 30) return Rating.B;
// ...
else if (atraso > 360) return Status.Prejuizo; // Write-off
Era confortável. Você esperava o problema acontecer (o atraso) para então reagir contabilmente. Chamávamos isso de Perda Incorrida (Incurred Loss). O banco só admitia que perdeu dinheiro quando o dinheiro já tinha sumido há um ano.
Mas, em 2025 (com a plena vigência da Resolução CMN 4.966/2021), o jogo mudou. O Brasil adotou o padrão internacional IFRS 9. A lógica de “Perda Incorrida” morreu. Bem-vindos à era da Perda Esperada (Expected Loss).
Por que isso MUDA a sua arquitetura?
Porque o provisionamento contábil (quanto dinheiro o banco precisa separar para cobrir calotes) não é mais um reflexo do passado, mas uma projeção do futuro.
Seu sistema não pode mais ser apenas um repositório passivo de transações. Ele precisa ser um motor de cálculo de risco. A resolução divide a vida do contrato em três estágios (Stages), e o seu código precisa saber transitar o cliente entre eles dinamicamente:
Estágio 1 (O cliente “bom”): O cliente pagou em dia. Tudo certo? Não. Pela norma, você já precisa calcular a probabilidade dele não pagar nos próximos 12 meses e provisionar um percentual disso. O sistema precisa consumir modelos de risco mesmo para quem nunca atrasou.
Estágio 2 (O sinal amarelo): Aqui a complexidade explode. Se o “Risco de Crédito” aumentou significativamente (ex: o score do cliente caiu no Bureau, ou ele atrasou meros 5 dias), você não provisiona mais 12 meses. Você provisiona a perda esperada para a vida inteira do contrato.
Desafio Técnico: Seu sistema precisa detectar “Gatilhos de Risco” (Triggers) externos, não apenas olhar para a sua própria tabela de faturas.
Estágio 3 (O Ativo Problemático): Esqueça os 360 dias da regra antiga. O novo “game over” é 90 dias.
Se o cliente atrasar mais de 90 dias, o contrato é considerado “Ativo Problemático” (Default). A engenharia precisa marcar esse contrato como deteriorado muito antes. Se o seu job de Write-off1 ainda roda procurando por
days_overdue > 360, seu banco está carregando “lixo contábil” no balanço por 270 dias a mais do que deveria. Isso distorce o lucro líquido e atrai a fúria dos auditores.
Documento 3040 (SCR)
Toda essa lógica complexa desemboca em um único ponto crítico de falha: o Documento 3040 (o famoso SCR - Sistema de Informações de Crédito do Banco Central).
Para o desenvolvedor desavisado, o 3040 é “apenas um XML chato” que precisa ser gerado e enviado via FTP até o 9º dia útil do mês seguinte. Para o banco e para o cliente, o 3040 é a verdade absoluta.
Aqui está o cenário de pesadelo que acontece quando a consistência eventual falha na geração desse arquivo:
O cliente paga a dívida no dia 28.
Seu microsserviço de Ingestion recebe o pagamento, mas falha ao atualizar a tabela de “Estado Contábil” (usada para gerar o relatório).
O job do 3040 roda no dia 5 do mês seguinte, lê a tabela desatualizada e envia para o BACEN que aquele cliente ainda está em “Prejuízo”.
O cliente tenta financiar um apartamento em outro banco e é negado porque “consta prejuízo no SCR”.
O cliente processa o seu banco. E ele vai ganhar.
Então o SCR não é um log. O SCR é a reputação financeira do cidadão. A geração desse arquivo não pode ser baseada em um SELECT simples em uma réplica de leitura com lag. Ela exige processos de Reconciliação Prévia.
Antes de gerar o XML para o BACEN, seu sistema deve rodar uma rotina de “Sanidade de Dados”:
Check: O saldo contábil bate com a soma das parcelas abertas?
Check: Existem pagamentos processados no Gateway que não foram baixados no Core?
Check: Há clientes marcados como “Prejuízo” que receberam pagamentos recentes?
Se a resposta for “sim” para qualquer inconsistência, o sistema deve alertar um humano ou auto-corrigir antes de enviar o arquivo. Enviar dados errados para o BACEN não é um bug, é uma infração regulatória sujeita a multas e, em casos extremos, intervenção.
Na engenharia de crédito, a exatidão dos dados é a única feature que realmente importa no final do mês.
Negativação, Bureaus e o Legado que Sobrevive
Se o provisionamento é silencioso e contábil, a Negativação é barulhenta e destrutiva.
Quando você marca um cliente como inadimplente no seu banco de dados, o problema é interno. Mas quando você envia esse nome para os Bureaus de Crédito (Serasa, Boa Vista, SPC), você está acionando a “opção nuclear”. Você está efetivamente impedindo aquela pessoa de alugar um apartamento, financiar um carro ou obter um cartão de crédito em qualquer outro lugar.
Para um Engenheiro de Software, integrar com APIs RESTful modernas é lazer. Mas integrar com o ecossistema de proteção ao crédito é arqueologia.
A Sopa de Letrinhas (PEFIN e REFIN) e os Arquivos Posicionais
Esqueça JSON, gRPC ou GraphQL. A linguagem universal da negativação no Brasil ainda é o Arquivo de Texto Posicional (Flat File).
O Que São: Estamos falando de arquivos
.txtonde a posição exata do caractere define o dado. Do caractere 1 ao 11 é o CPF; do 12 ao 20 é o valor; do 21 ao 28 é a data. Se você inserir um espaço em branco extra na linha 4000, o arquivo inteiro é rejeitado e nenhuma negativação acontece naquele dia.Os Protocolos: Esses arquivos geralmente viajam via SFTP ou ferramentas corporativas jurássicas como o ConnectDirect (C:D). Não existe
HTTP 200 OK. Existe “O arquivo foi depositado na pasta”. Se ele foi processado com sucesso? Você só vai saber amanhã, lendo o arquivo de Retorno.PEFIN (Pendência Financeira): Usado para dívidas gerais (varejo, telecom, etc.).
REFIN (Pendência Bancária): Exclusivo para dívidas com instituições financeiras. Seu sistema precisa saber exatamente qual layout usar, ou a remessa volta.
Você construiu uma arquitetura linda, Event-Driven, rodando no Kubernetes, que cospe eventos o dia todo. Mas se você utiliza o Serasa, ele trabalha em Batch (posso afirmar isso pois trabalho com sistemas que geram esses arquivos posicionais do sistema Sisconvem). Eles não querem um evento a cada cliente que atrasa. Eles querem um arquivo, uma vez por dia (geralmente na madrugada), consolidando tudo. O seu desafio é criar uma janela de agregação robusta: você precisa acumular o estado do dia, gerar esse arquivo monolítico sem corromper os dados e transmiti-lo com segurança.
A Regra de Ouro: Os 5 Dias da “Baixa”
Aqui é onde a tecnologia encontra o tribunal.
Segundo o Código de Defesa do Consumidor e a Súmula do STJ, após o cliente pagar a dívida, a instituição financeira tem um prazo máximo de 5 dias úteis para retirar o nome dele dos órgãos de proteção (dar a “Baixa”).2
Onde mora o perigo para o Engenheiro: Imagine o seguinte cenário de “Tempestade Perfeita”:
Sexta-feira, 16:00: O cliente paga a dívida via Pix. Seu microsserviço de Payment processa e emite o evento
DebtSettled.Sexta-feira, 23:00: Seu Cron Job que gera o arquivo de “Exclusão de Negativação” para o Serasa falha silenciosamente (talvez um erro de memória ou timeout na conexão SFTP).
Sábado e Domingo: Ninguém olha os logs.
Segunda-feira: Feriado bancário. O batch não roda.
Terça-feira: O time descobre a falha. O arquivo é gerado e enviado à noite.
Quarta-feira: O Bureau processa o arquivo.
Você está perigosamente perto de estourar o prazo. Se o processamento do Bureau atrasar mais um dia, o nome do cliente continua sujo ilegalmente.
Se esse cliente tentar um financiamento na quarta-feira e for negado, ele tira um print da tela, processa seu banco por Danos Morais In Re Ipsa (dano presumido, que não precisa de prova do prejuízo) e ganha. A falha do seu Cron Job acabou de custar R$ 10.000,00 ao banco.
Aqui está o desenvolvimento do tópico, conectando a dor financeira (o prejuízo de R$ 10k) à solução arquitetural (FSM), escrito com a profundidade técnica que você pediu.
Por que a Ignorância do Domínio é o seu Maior Bug
Depois de ler sobre leis, arquivos posicionais e regras do Banco Central, você, engenheiro de software, pode estar se perguntando: “Por que eu preciso saber a diferença entre PEFIN e REFIN? Eu fui contratado para escrever Go/Java/C#, configurar Kubernetes e otimizar queries, não para ser advogado.”
A resposta é dura, mas necessária: Em sistemas financeiros, não existe separação entre “Código” e “Regra de Negócio”. O código É a regra.
Se você desenha uma arquitetura sem entender as restrições legais e as limitações dos parceiros legados, você não está criando um sistema moderno; você está criando uma máquina de gerar passivos trabalhistas e cíveis em alta velocidade.
Vou descrever 3 motivos pelos quais o Engenheiro de Software precisam dominar o negócio antes de sair codificando que nem loucos 😂 :
1. Você é o Tradutor da Lei (Domain-Driven Design na Veia)
O documento que o BACEN publica é um PDF escrito por advogados e economistas. O documento que o servidor executa é um binário compilado. Quem faz a tradução de um para o outro? Você.
Se você não entender o que significa “baixa de pagamento em 5 dias”, você vai implementar uma fila de baixa com prioridade baixa. Quando o sistema ficar sobrecarregado, essa fila vai atrasar. O código funcionou (não deu erro 500), a infraestrutura aguentou, mas a lei foi quebrada. O engenheiro precisa praticar o verdadeiro DDD (Domain-Driven Design). As entidades do seu código (OverdueDebt, GracePeriod, ProvisioningBatch) devem refletir exatamente os termos regulatórios. A ignorância do domínio gera “bugs conceituais” que nenhum teste unitário pega, mas que a auditoria do BACEN pega em segundos.
2. A Ilusão da “Caixa Preta” e o Respeito ao Legado
É tentador olhar para arquivos posicionais e mainframes como “dinossauros” que devem ser ignorados ou encapsulados numa caixa preta mágica. Mas a realidade é que o dinheiro do país roda nesses trilhos.
Ignorar como um arquivo CNAB funciona não é “ser moderno”, é ser imprudente.
Se você não sabe que o arquivo tem um limite físico de tamanho ou horário de corte, você vai desenhar um sistema de streaming que acumula dados infinitamente e estoura a janela de envio na madrugada.
Entender o legado te dá a humildade necessária para construir sistemas de Resiliência Adaptativa: “Meu sistema voa baixo em Kafka, mas o parceiro anda de bicicleta. Eu preciso construir um freio (Backpressure) eficiente para não atropelar quem recebe meus dados.”
3. Resiliência Financeira > Resiliência Técnica
Em um e-commerce, se o serviço de “Recomendação de Produtos” cair, o usuário compra menos. É ruim, mas aceitável. Em crédito, se o serviço de “Cálculo de Juros” tiver um bug de arredondamento ou cair durante o processamento do lote noturno:
Você cobra o valor errado de 500.000 pessoas.
Você é obrigado por lei a devolver o dobro do que cobrou indevidamente (Repetição de Indébito).
A resiliência aqui não é apenas sobre o sistema estar “Online” (Uptime). É sobre o sistema estar Correto (Data Integrity). Engenheiros de crédito precisam ser paranoicos. Precisamos de Dead Letter Queues não só para reprocessar, mas para auditar. Precisamos de idempotência não só para evitar erro de banco, mas para evitar cobrar duas vezes. A arquitetura precisa ser desenhada assumindo que errar custa milhões, não apenas latência.
Vamos analisar estrategias que podem nos ajudar a superar esses desafios!
Do “Boolean” à Máquina de Estados (Finite State Machine)
Lembra daquele cenário catastrófico que desenhamos… Aquele em que um simples Cron Job falha, o cliente processa o banco por danos morais e você perde judicialmente?
A raiz desse problema raramente é “o servidor caiu”. A raiz geralmente é uma gestão de estado pobre.
Quando construímos sistemas de cobrança, a tentação de modelar o status de uma fatura como um simples campo no banco de dados (is_paid: boolean ou status: string) é imensa. É rápido, é fácil e funciona nos testes unitários.
Para evitar o prejuízo financeiro e o caos jurídico, precisamos parar de tratar estados como “labels” e começar a tratá-los como um Grafo Direcionado.
A Falácia do “Pago vs. Não Pago”
Engenheiros adoram binários. Zero ou Um. True ou False.
O problema é que a vida financeira de um cliente não é binária. Ela é um espectro de matizes cinzentos regulados por leis e regras de negócio.
Vamos olhar para a realidade. Um contrato de crédito (CreditContract) e uma cobrança (BillingCollection) possuem ciclos de vida distintos, mas entrelaçados. Tentar resolver isso com if (atraso > 5) espalhados pelo código é pedir para ter bugs.
Considere a complexidade real de um Contrato de Crédito:
Em Pré-Análise: O cliente pediu, o motor de risco está rodando.
Pendente de Assinatura: Aprovado, mas falta o aceite formal (aqui entra a esteira de formalização).
Assinado/Ativo: O dinheiro caiu na conta, o contrato está vigente.
Até aqui, é o “Happy Path”. Mas e quando a primeira fatura vence e o pagamento não cai?
O contrato continua Ativo, mas o estado da cobrança muda. E é aqui que a Máquina de Estados (FSM) salva sua vida.
Modelando a Inadimplência com FSM
Precisamos entender que cliente não vira inadimplente no minuto seguinte ao vencimento. Existe uma jornada de estados que seu sistema precisa respeitar rigorosamente para não quebrar a lei (lembra do Tópico 1?):
Estado
Overdue_Grace(Atraso Técnico): O vencimento foi ontem. O cliente não pagou. O estado muda paraOverdue, mas entra numa sub-categoria de Grace Period (ex: 3 dias).Ação Permitida: Enviar “Lembrete amigável” (Push).
Ação Bloqueada: Negativar no Serasa ou Bloquear o Cartão. A FSM proíbe a transição para
BlockedouNegative_Listenquanto estiver na Grace Window.
Estado
Overdue_Collection(Cobrança Ativa): Passou o período de graça.Gatilho:
DaysPastDue > 5.Transição de Contrato: Aqui, a FSM do contrato escuta o evento da cobrança e transiciona o contrato de
ActiveparaBlocked(Bloqueio de novas compras).Transição de Cobrança: O sistema começa a calcular multas e juros diários. O dialer é autorizado a ligar.
Estado
Legal_Collection(Ajuizado): O atraso superou 60 ou 90 dias (dependendo da política).Ação: O contrato sai da esfera amigável e vai para um Escritório de Cobrança Terceirizado.
Guard Clause (Cláusula de Guarda): O sistema não pode aceitar um pagamento parcial simples via app sem antes entender se ocorreu uma renegociação… Se o cliente paga um valor avulso "por fora" via App, ele pode estar quebrando um acordo jurídico que está sendo desenhado pelo escritório parceiro, além de ignorar outros calculos. Nesse estado, a FSM deve bloquear a geração de boletos padrão e forçar o cliente para o fluxo de "Renegociação/Acordo".. A FSM bloqueia pagamentos padrão e exige uma renegociação.
Por que tudo isso pode evitar prejuízo?
A beleza da Máquina de Estados é o Determinismo e a Idempotência.
Imagine o cenário do “Race Condition” do pagamento:
O sistema recebe o evento
PaymentReceived.A FSM tenta transicionar o estado de
OverdueparaPaid.Sucesso: O contrato é desbloqueado (
Blocked->Active).1 segundo depois: O mesmo evento chega novamente (duplicidade no Kafka ou retry do Gateway).
A Mágica: A FSM olha o estado atual. Já é
Paid. A transiçãoPaid -> Paidé uma operação nula (ou idempotente). O sistema ignora.
Sem FSM, o código imperativo tradicional (if status == 'Overdue') poderia tentar desbloquear o contrato duas vezes, ou pior, somar o saldo do cliente duas vezes, gerando um crédito indevido que o cliente vai gastar e você vai perder.
Clareza para o Negócio (A Linguagem Ubíqua)
Por fim, abandonar as strings e números mágicos traz sanidade mental para a equipe.
Ninguém sabe o que status = 4 significa. O analista de suporte não sabe, o PM não sabe e o dev novo vai ter medo de mexer.
Mas quando você modela seus estados explicitamente no código (seja usando Enums ricos em Java/C# ou Types em TS), você cria um glossário vivo:
CONTRACT_STATUS.WAITING_SIGNATURECONTRACT_STATUS.ACTIVE_IN_ARREARS(Ativo, mas devendo)CONTRACT_STATUS.WRITTEN_OFF(Prejuízo contabilizado)
Isso permite que analistas de negócio desenhem réguas de cobrança baseadas em estados reais, e não em suposições. Eles podem dizer: “Se o cliente entrar em ACTIVE_IN_ARREARS por mais de 10 dias, dispare o evento para o CRM”.
Não deixe o estado do seu cliente ser definido por um booleano solto no banco de dados. Construa uma Máquina de Estados que reflita a jornada legal e financeira do contrato. É a diferença entre um sistema que “acha” que o cliente deve e um sistema que sabe exatamente em qual etapa da régua de cobrança o cliente está — e o que é legalmente permitido fazer com ele naquele momento.
Agora chegou o momento de falarmos sobre Anti-Corruption Layer
Anti Corruption Layer Pattern
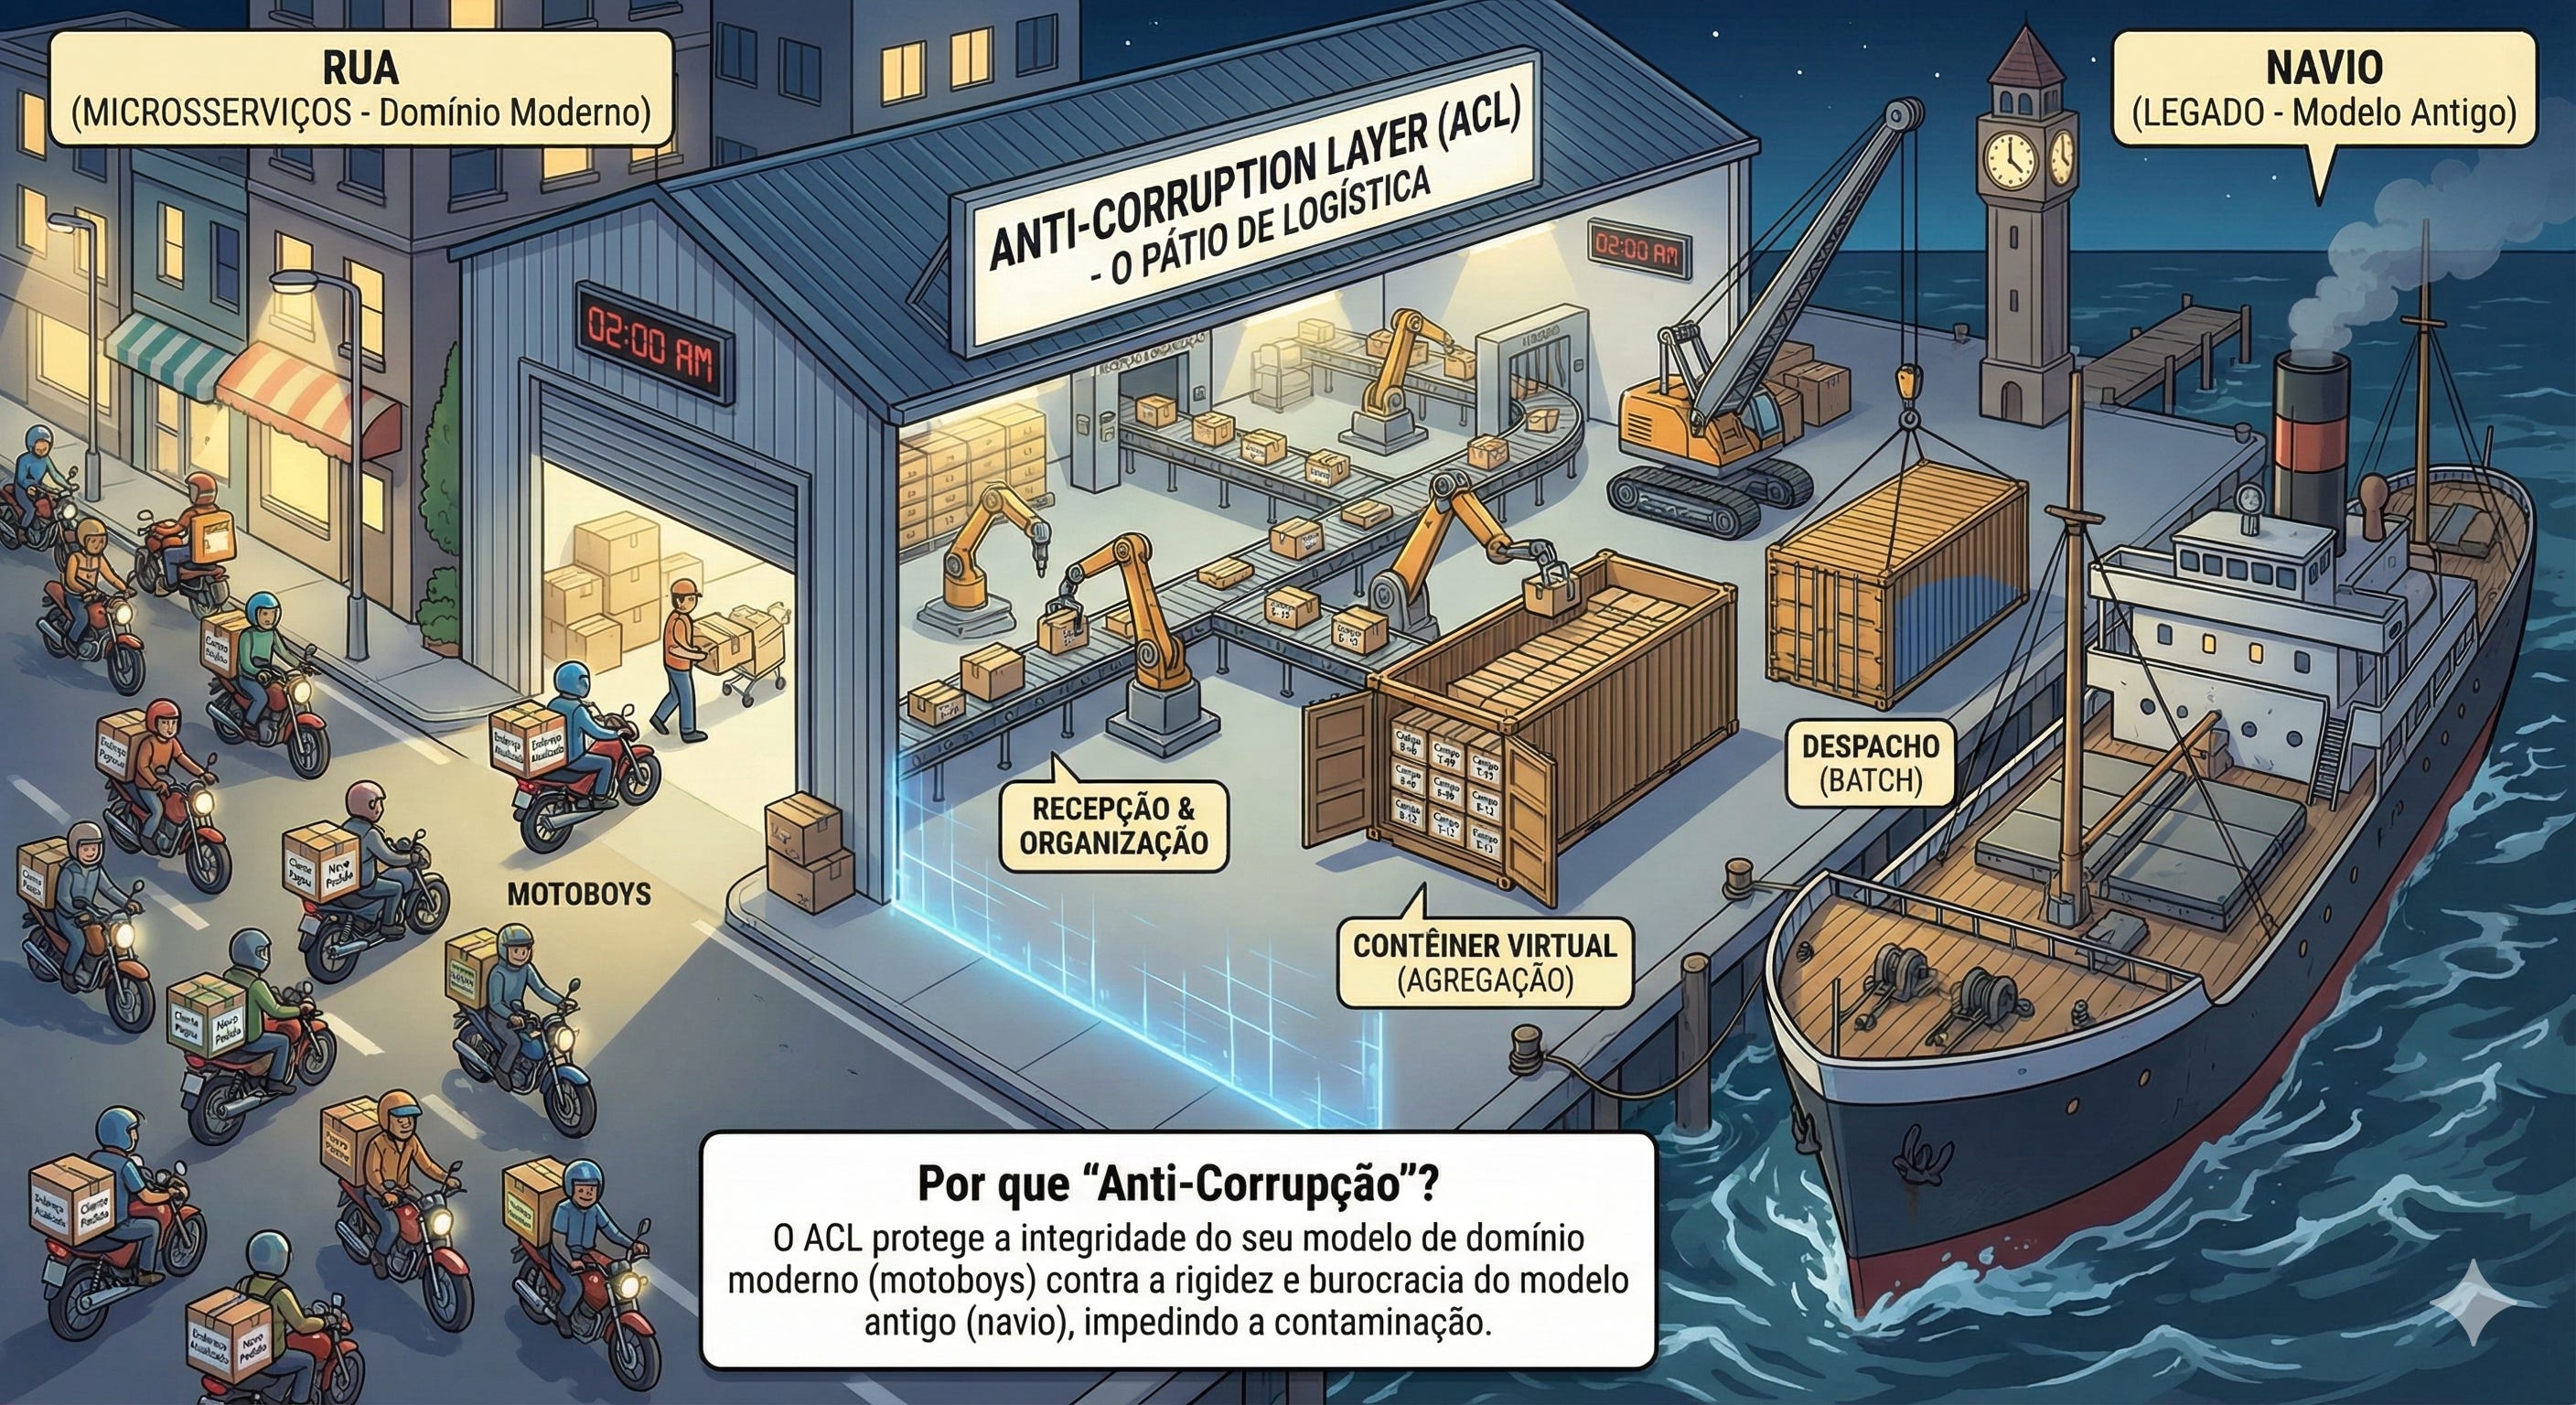
Para entender o Anti Corruption Layer Pattern, imagine que a sua empresa (o Sistema de Cobrança) é uma frota gigantesca de Motoboys.
Eles são rápidos.
Eles chegam a todo momento (Real-time).
Eles trazem pacotes pequenos (Eventos de Pagamento, Atrasos).
Eles falam gíria, são ágeis e mudam de rota fácil.
Agora, imagine que o Sistema Legado (Serasa, Bacen, Mainframes) é um Navio Cargueiro Transatlântico.
Ele é lento e pesado.
Ele só atraca no porto uma vez por dia, às 02:00 da manhã (Janela Batch).
Ele só aceita contêineres de aço padronizados e soldados (Arquivos Posicionais).
Ele não muda de rota. O capitão é rígido e segue regras de 1990.
Onde está o Problema? (A Corrupção)
Se você tentar mandar seus motoboys entregarem os pacotes diretamente no navio, o caos acontece:
Impedância: O motoboy chega às 10:00 da manhã. O navio não está lá. O motoboy fica esperando? Ele larga o pacote na água? (Perda de Dados).
Protocolo: O motoboy tenta jogar o pacote no convés. O capitão grita: “Aqui só entra Contêiner ISO 668!”. O motoboy não sabe o que é isso.
Catástrofe: Se 50.000 motoboys tentarem subir na prancha do navio ao mesmo tempo, a prancha quebra (DDoS no parceiro).
Onde está o ACL? (O Pátio de Logística)
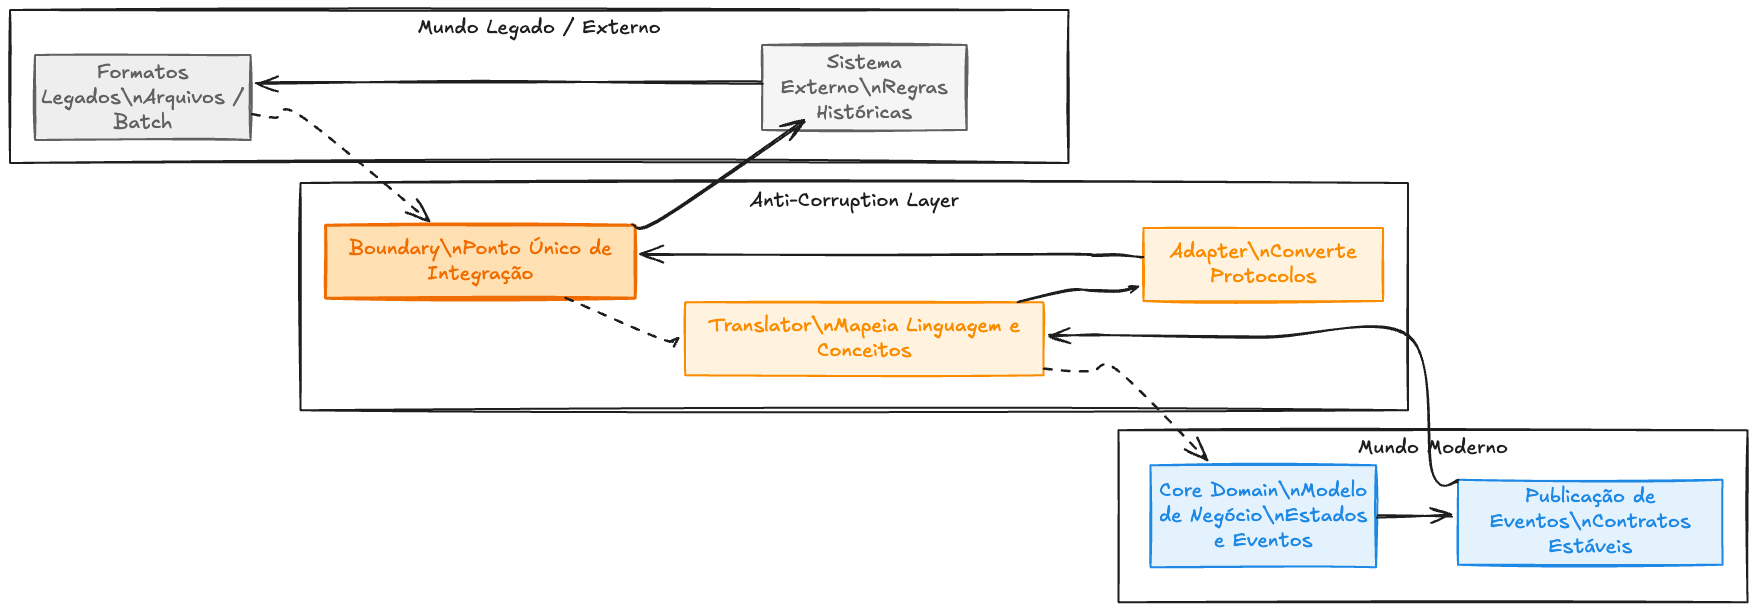
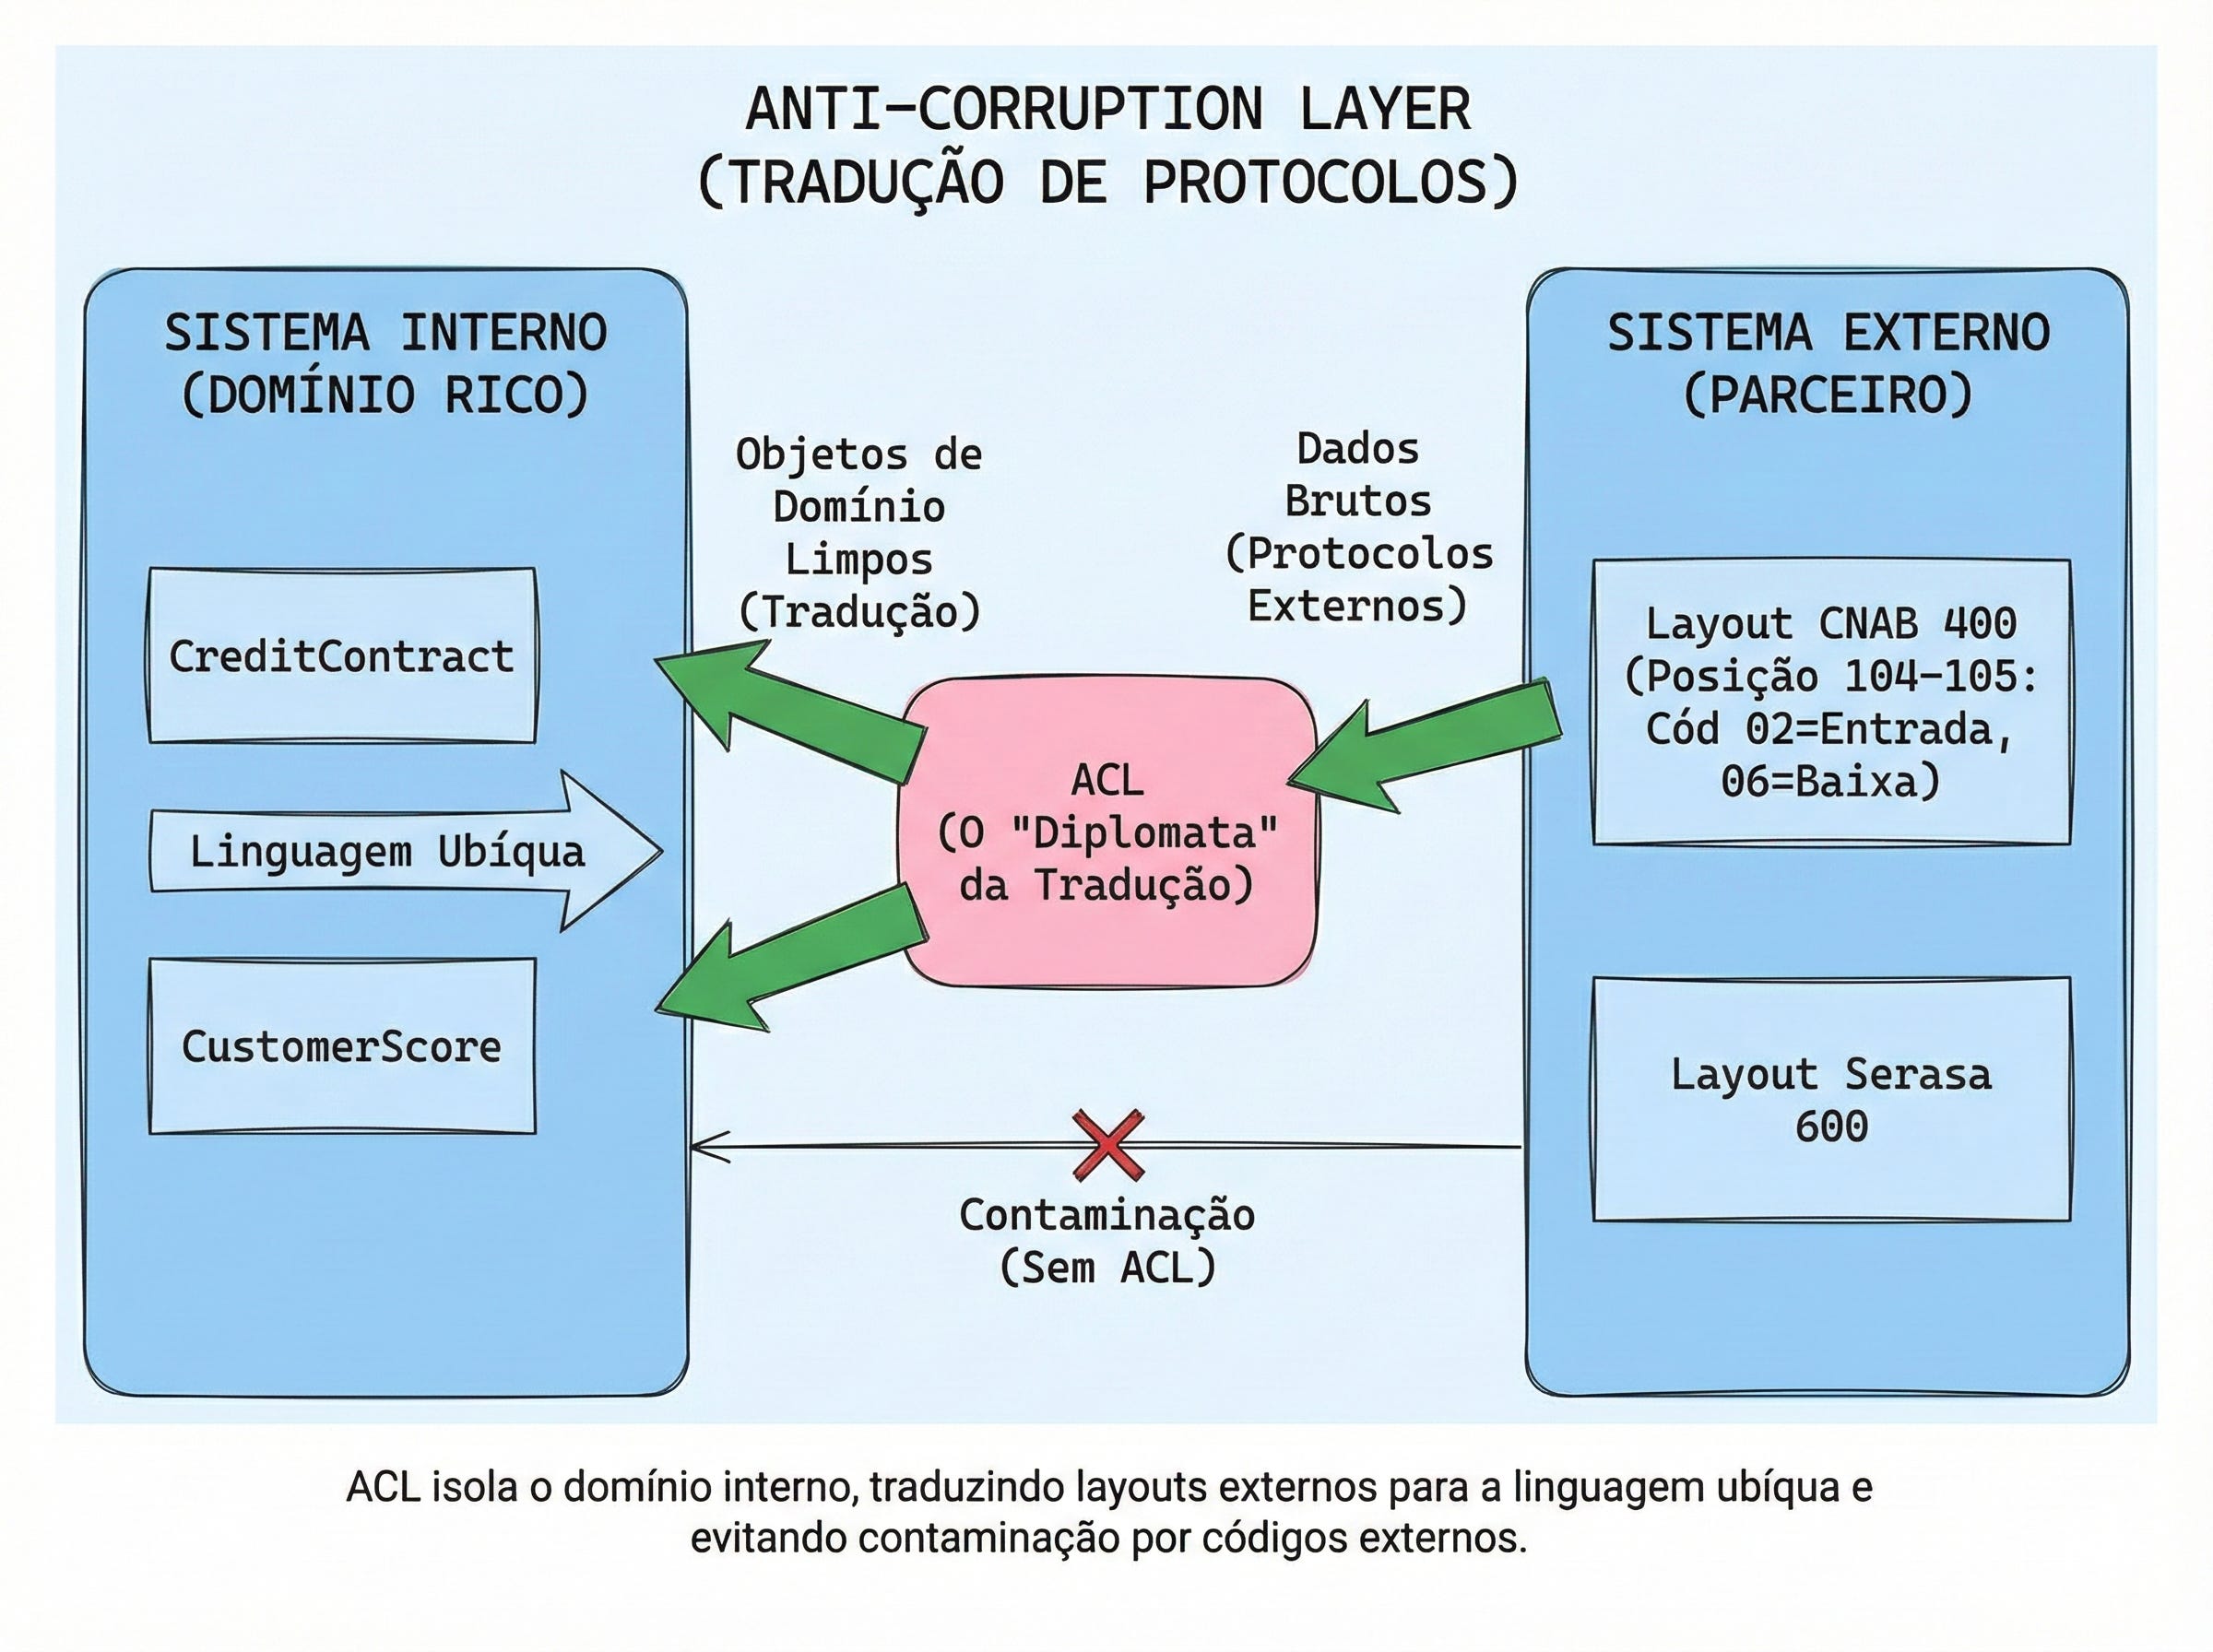
O Anti-Corruption Layer é o Armazém/Pátio do Porto que fica entre a rua (seus microsserviços) e o mar (o legado).
Recepção (Ingestão): O ACL recebe os motoboys o dia todo. Ele diz: “Obrigado, pode ir embora, eu assumo daqui”. (Desacoplamento).
Organização (Agregação): O ACL pega os pacotes pequenos, traduz as etiquetas (De: “Cliente Pagou” Para: “Código 06”) e vai enchendo um contêiner virtual estacionado no pátio.
Despacho (Batch): Às 02:00 da manhã, quando o Navio encosta, o ACL pega aquele contêiner perfeitamente arrumado e coloca no navio de uma só vez.
Por que “Anti-Corrupção”? Porque ele impede que a burocracia do Navio contamine a agilidade dos Motoboys. Com o ACL, os motoboys continuam sendo motoboys, e o navio continua sendo um navio. O ACL protege a integridade do seu modelo de domínio moderno contra a rigidez do modelo antigo.
O que mais precisamos entender?
Existe um mito perigoso no desenvolvimento moderno: a ideia de que “Se meu sistema é Real-Time, tudo ao meu redor deve ser tratado como Real-Time”.
Você desenha seus microsserviços usando arquitetura Hexagonal, domina o Kafka, usa gRPC para comunicação interna e seu Core Domain é puro, falando a “Linguagem Ubíqua” do negócio. Mas, na hora de sair para o mundo real (Serasa, Bacen, Bancos Legados), você dá de cara com um muro de concreto: o Batch Processing e os Arquivos Posicionais.
É aqui que muitos projetos falham. Eles tentam conectar o Kafka direto no FTP do parceiro, criando “gambiarras” no código de negócio para formatar strings. O resultado? Seu domínio fica sujo, acoplado a regras de formatação arcaicas e impossível de manter.
A solução do Domain-Driven Design (DDD) para isso é o ACL. Mas em Finanças, o ACL não é apenas um tradutor; ele é uma Represa de Caos.
O Cenário Real: A Tempestade da Madrugada (Billing Cycle vs. Contexto de Cobrança)
Para entender onde a arquitetura quebra, vamos olhar para a cronologia de uma madrugada em uma Fintech.
1. O Gatilho (Upstream): Às 02:00 da manhã, o time de Faturas roda o Cron Job de fechamento de ciclo. O barramento de eventos é inundado com 40.000 mensagens de InvoiceClosed.
2. A Ingestão e Contextualização (O “Cérebro”): O sistema de Cobrança não reage cegamente. Ele consome esses eventos e os salva em sua base interna. Ele roda uma rotina de verificação para cada fatura fechada:
Check de Contrato: “Esse cliente já possui um contrato em estado de Cobrança?”
Se SIM: A nova fatura é apenas anexada à dívida existente. Você precisa ainda assim atualizar o saldo devedor.
Se NÃO: O sistema olha a Data de Vencimento. “Vence em 10 dias? Ok, agendar lembrete preventivo. Nada a fazer agora.”
3. A Varredura dos “Veteranos” e a Granularidade da Dívida
Enquanto a ingestão das faturas novas acontece, uma outra thread do sistema roda a varredura diária de inadimplentes críticos. A query encontra 30.000 clientes com atraso.
Aqui, o sistema precisa tomar uma decisão crucial sobre o que enviar ao Bureau (Serasa/Boa Vista). Não basta olhar o valor total; é preciso olhar a anatomia da dívida. O sistema cruza os dados:
“Desses 30 mil, 28 mil já são veteranos (negativados).”
“O valor da dívida mudou? Sim, os juros diários rodaram.”
“O status mudou? Sim, o cliente pagou a parcela 3 de 10, mas a 4 venceu hoje.”
Para manter a fidelidade do risco de crédito, a arquitetura precisa suportar o Envio de Remessa Diária de Manutenção. Não é redundância; é atualização de saldo. O mercado precisa saber que a dívida de R$ 1.000,00 de ontem virou R$ 1.001,50 hoje.
⚠️ Nota de Engenharia: A Complexidade do Parcelado e o Teto do BACEN
É aqui que muitos motores de cobrança falham. Uma “fatura de R$ 500,00” não é uma entidade atômica simples.
A Granularidade da Compra: O sistema precisa distinguir um cliente que gastou R$ 500,00 à vista (Rotativo puro) de um cliente que tem uma parcela de R$ 50,00 vencendo (Parcelado). Se o cliente pagou R$ 50,00, ele quitou a parcela, mas o saldo devedor total continua alto. O motor de cobrança deve saber exatamente qual parte da dívida está em atraso para calcular os juros corretamente sobre o principal, e não sobre o total.
O “Hard Cap” do BACEN (Lei 14.690): Desde 2024, vigora a regra que limita os juros e encargos a 100% do valor original da dívida.
O Desafio Técnico: Seu algoritmo de cálculo de juros (
InterestService) não pode mais ser uma função exponencial infinita (Principal * (1+taxa)^tempo).A Trava: Ele precisa ter um
Guard Clausematemático:TotalDebt = Min(CalculatedValue, OriginalValue * 2).Se o seu sistema de cobrança continuar rodando juros “eternamente” sobre uma dívida antiga, você estará gerando um arquivo de negativação ilegal. O ACL ou o Core precisam garantir que o valor enviado ao Serasa nunca ultrapasse esse teto regulatório, sob pena de multas pesadas.
4. O Gargalo (A Tempestade Perfeita)
Com essa complexidade de cálculo rodando para 30.000 clientes simultaneamente, somada à necessidade de gerar arquivos posicionais precisos, temos um pico de processamento massivo.
Se você tentar abrir uma conexão direta SFTP para escrever cada uma dessas atualizações individualmente, o firewall do parceiro bloqueará seu IP por comportamento abusivo (Denial of Service). É aqui que a arquitetura precisa do padrão de Agregação.
⚡ Dica de Performance: Construção In-Memory e Streams
Não cometa o erro de escrever esse arquivo em disco local (como um volume EBS ou temp folder) antes de enviar. I/O de disco é lento, custa IOPS e aumenta a latência.
A abordagem sênior é utilizar Memory Streams (ex:
MemoryStreamem .NET ouByteArrayOutputStreamem Java).
O Job lê os 30.000 registros agregados do banco.
O arquivo posicional (CNAB/Serasa) é montado inteiramente na memória RAM do container (buffer).
No momento do envio: Quando a conexão SFTP é aberta, o arquivo já está pronto.
O upload se torna uma operação única e atômica de streaming de bytes da memória para a rede. Isso reduz o tempo de conexão aberta (”handshake overhead”) de minutos para segundos e evita corrupção de arquivo por falha de escrita em disco.
O Erro: Conexão Direta (O Suicídio do I/O)
Se para esses 2.000 clientes críticos (mais as atualizações de saldo dos outros 28.000) você tentar abrir uma conexão direta SFTP com o Serasa a cada evento processado, você será bloqueado. O legado não suporta o “rajadão” (burst) que sua arquitetura moderna gera.
O Padrão de Agregação (Aggregation Pattern)
Imagine o ACL como um microsserviço isolado que assina o tópico collection.negative_list_candidates. A responsabilidade dele não é decidir quem deve, mas sim preparar a remessa de forma eficiente.
Ingestão Idempotente: O ACL consome os eventos que passaram pelo filtro da varredura.
O “Bucket” (Persistência Temporária): Em vez de tentar gerar o arquivo final na hora (o que travaria o I/O), o ACL grava esses eventos em um banco de dados de alta escrita e baixa latência (Key-Value).
Tecnologia Sugerida: DynamoDB (com TTL) ou Redis (com persistência AOF).
Mesmo que a varredura tenha falhado e enviado o mesmo cliente duas vezes (ex: um erro de retry no Kafka), o ACL protege o parceiro.
Ele faz um Upsert na tabela de agregação usando o CPF como chave.
Evento 1 (02:01): “Negativar João por R$ 1.000”.
Evento 2 (02:03 - Duplicado): “Negativar João por R$ 1.000”.
Resultado no Bucket: Apenas uma linha é mantida.
// Exemplo conceitual do Item no DynamoDB do ACL
{
  "PK": "DATE_2025-10-10", // Partition Key: Data da Remessa
  "SK": "CPF_12345678900", // Sort Key: Cliente
  "Action": "INCLUDE_NEGATIVE_LIST", // Ou "UPDATE_AMOUNT"
  "Amount": 1500.50,
  "SourceEventId": "evt_998877",
  "LastUpdated": "2025-10-10T02:03:00Z" // Garante que a última versão prevaleça
}
Isso transforma um fluxo caótico, rajado e potencialmente duplicado em uma fotografia estática, única e organizada, pronta para ser extraída e enviada em um único arquivo Batch seguro.
A Janela de Corte: Onde a Engenharia perde para o Relógio
Agora entramos em aguas onde lidamos com o tempo e a tradução. É aqui que acontecem os erros mais sutis de Race Condition.
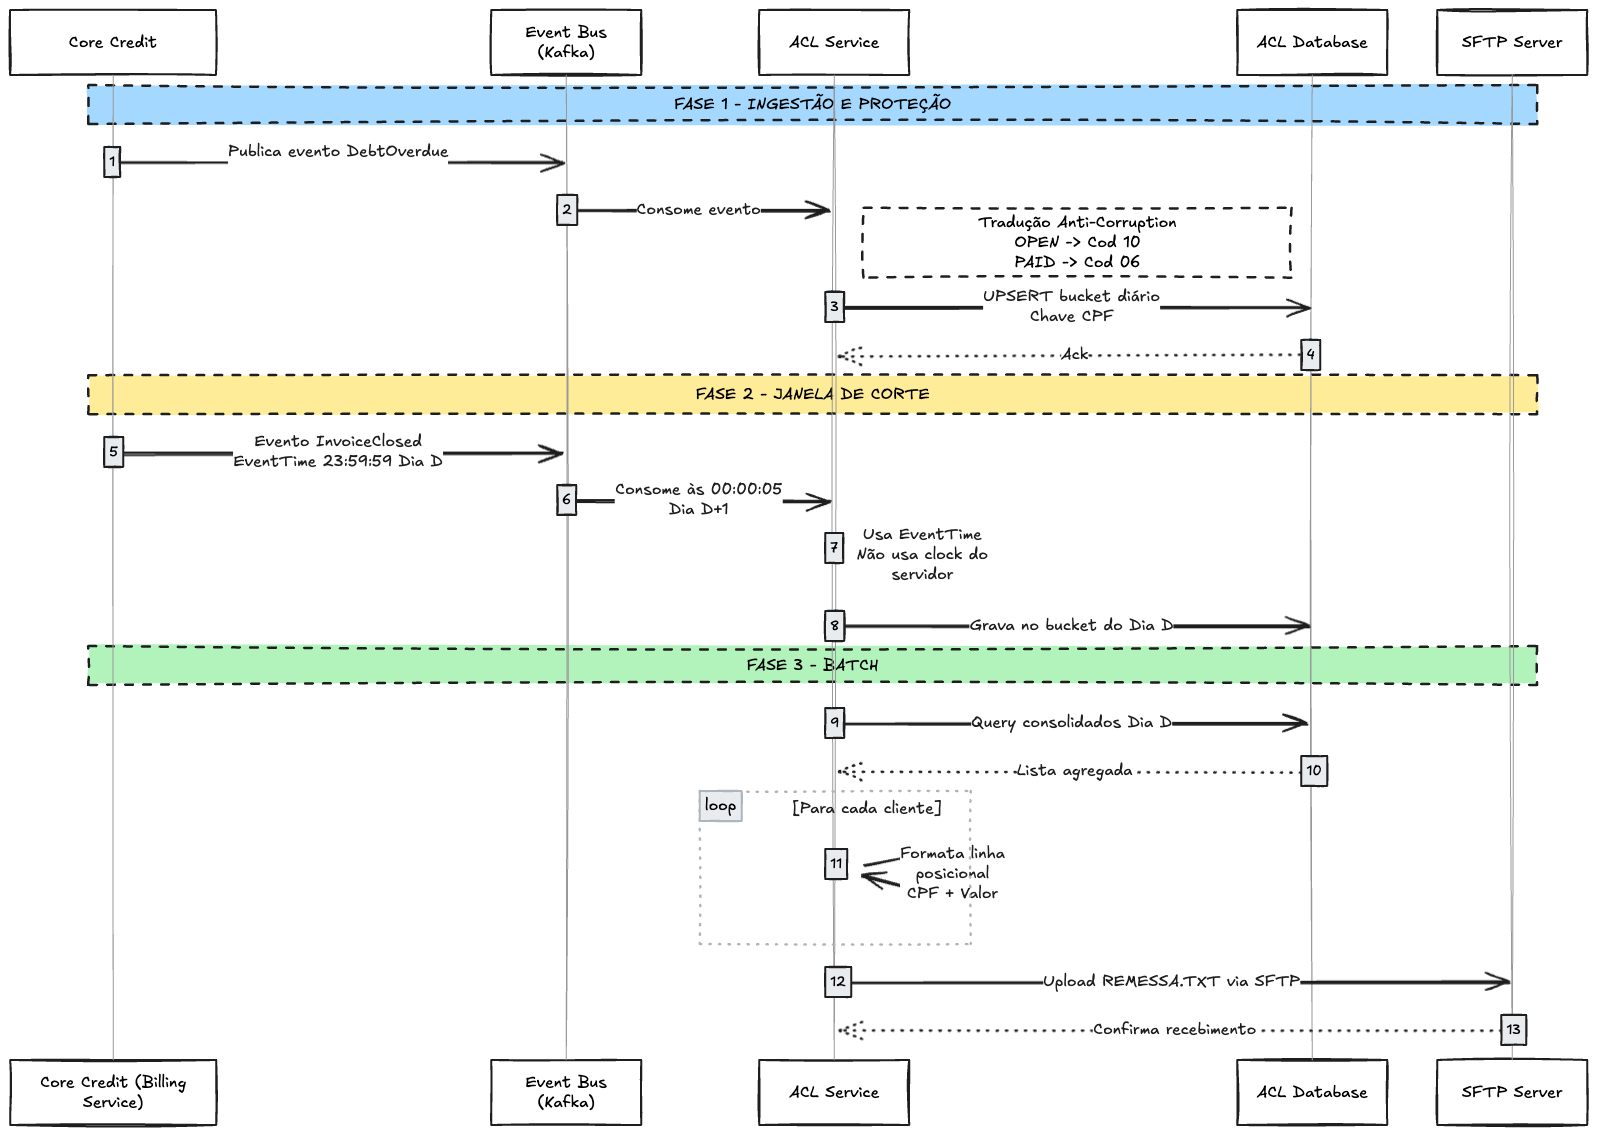
O Pesadelo da Meia-Noite (23:59:59 vs 00:00:01)
Sistemas de mensageria (Kafka/SQS) não garantem ordem exata de processamento em escala massiva.
Voltando ao nosso cenário: O Cron Job de faturas rodou perto da meia-noite.
O Problema: O evento
InvoiceClosedfoi gerado às 23:59:58 (D-0). Devido à carga massiva de 40.000 mensagens, seu consumidor só processou essa mensagem às 00:00:05 (D+1).
Se o seu ACL usar o System.Now() (hora do servidor) para decidir em qual arquivo de remessa colocar esse dado, você errou.
O evento pertence ao dia fiscal anterior.
Se você colocá-lo no arquivo de “Hoje”, você pode estar negativando um cliente um dia antes do permitido legalmente, ou perdendo o prazo de baixa.
Data Lógica vs. Data Física
O ACL nunca deve confiar no relógio da máquina para decidir a “Janela de Corte”. Ele deve confiar na Data do Evento (Event Time) ou na Data Contábil que veio no payload da mensagem.
A arquitetura precisa suportar janelas de tolerância:
O Job que gera o arquivo físico roda às 02:00 da manhã.
Ele faz uma query no Bucket do ACL buscando tudo o que tem
ReferenceDate == D-0.Isso captura até mesmo as mensagens que chegaram com atraso devido ao pico de processamento, garantindo a integridade do dia fiscal.
A Tradução de Protocolos: Por que precisamos de um “Diplomata”?
Por fim, a função clássica dessa layer: Tradução.
Seu sistema interno fala “Linguagem Ubíqua”. Você tem classes ricas como CreditContract e CustomerScore.
O sistema do parceiro fala “Layout CNAB 400” ou “Layout Serasa 600”. Eles falam em posições de caracteres: “Posição 104 a 105: Código da Ocorrência (02 = Entrada, 06 = Baixa)”.
O perigo da contaminação: Sem um ACL, você começa a sujar seu domínio com códigos externos:
public enum StatusDivida {
    Aberto = 1,
    Pago = 2,
    Serasa_Codigo_H = 3 // <--- ISSO É CONTAMINAÇÃO!
}
O ACL atua como uma roupa de proteção. O Core emite eventos puros (DebtPaid). Ele recebe, olha para um mapa de tradução (De/Para) e diz: “Para o domínio, isso é ‘Pago’. Para o Layout V2 da Serasa, isso significa escrever ‘06’ na posição 104.”
Isso garante que, quando a Serasa mudar o layout (e eles mudam), você só mexe no corruption layer. O coração do seu sistema de crédito continua batendo, limpo e intocado.
“Trust No One”: Reconciliação, Shadow Accounting e a Arte do Self-Healing
Se você sair deste artigo com apenas uma lição, que seja esta: Em crédito, nunca confie cegamente nos seus próprios eventos.
Você pode ter 99.99% de disponibilidade no Kafka e testes unitários cobrindo 100% do código. Ainda assim, em algum lugar, um bit vai virar, um timeout vai ocorrer na borda ou um arquivo será corrompido no SFTP. Quando isso acontece, o seu banco de dados diz “A”, o extrato bancário diz “B” e o Serasa diz “C”.
Quem tem razão? Como evitar que essa dissonância cognitiva vire um processo judicial? A resposta está na Reconciliação Ofensiva.
O Conceito de “Shadow Accounting” (A Prova Real)
A primeira camada de defesa é admitir que o seu microsserviço de Cobrança não é o dono da verdade financeira. Ele é apenas uma “visão” do que aconteceu. A verdade está no dinheiro.
O Shadow Accounting é uma técnica onde você mantém um livro-razão paralelo (um Ledger) que não responde a eventos de usuário (como “cliquei em pagar”), mas apenas a fatos financeiros consumados.
O Cenário de Risco: Seu sistema recebe um evento
PaymentAuthorizeddo Gateway de Cartão. O App mostra “Pago”. O cliente fica feliz.A Falha: O adquirente (a maquininha) falha na liquidação financeira dois dias depois. O dinheiro nunca caiu na conta do banco.
A Defesa: O Shadow Ledger só dá baixa na dívida contábil quando processa o Arquivo de Retorno (CNAB) do banco confirmando o depósito. Enquanto o dinheiro não “pingar”, a dívida está tecnicamente aberta no Shadow, mesmo que a UI mostre “Em processamento”. Isso evita que você libere limite de crédito com dinheiro fantasma.
Jobs de Reconciliação D+1
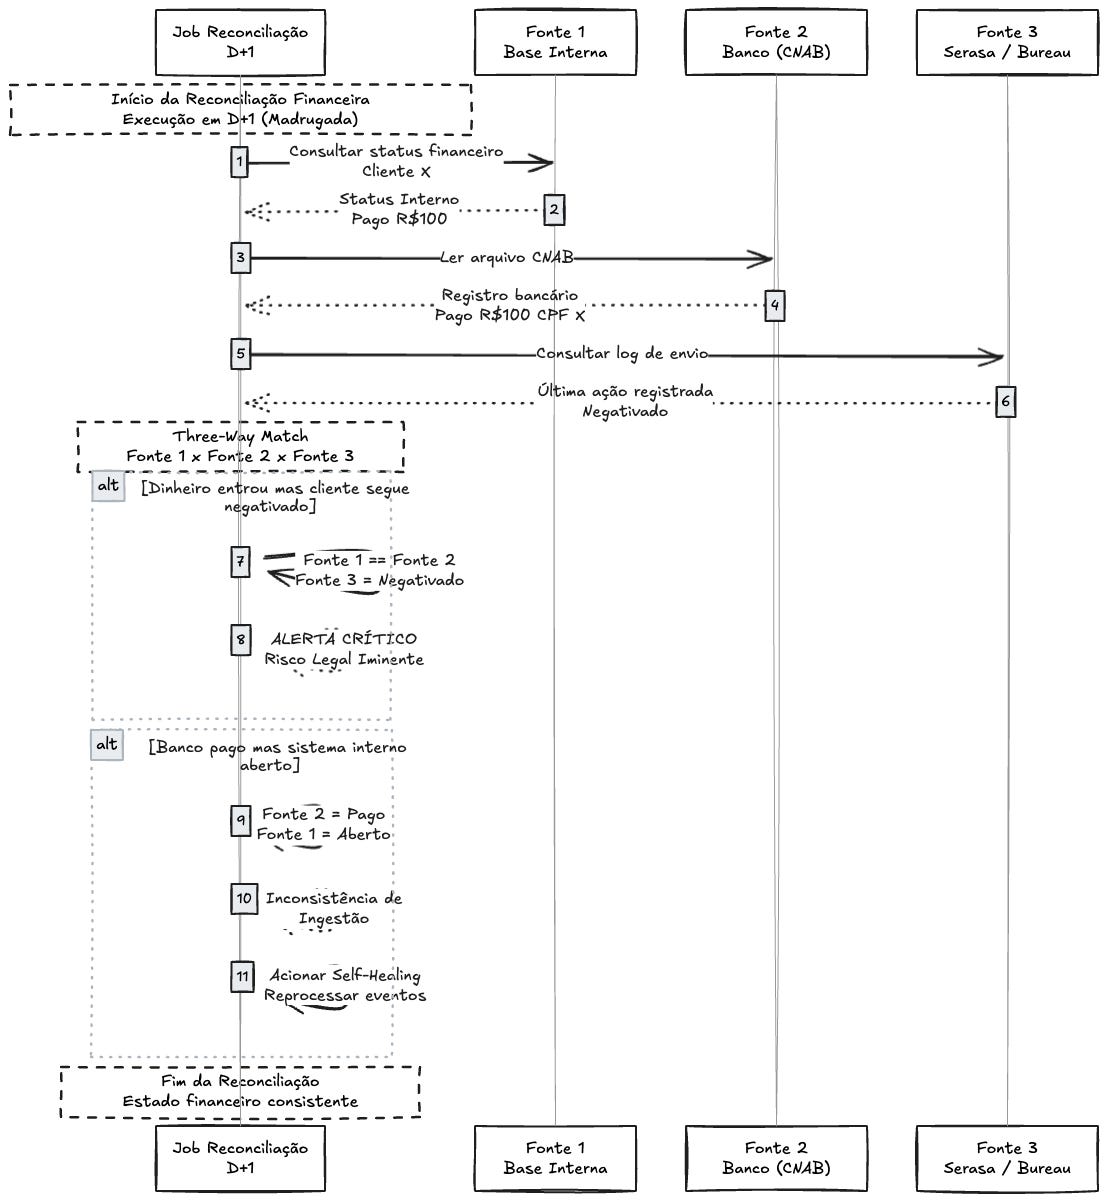
Em Finanças, o dia só termina quando a reconciliação roda. Você precisa de processos Batch (olha eles aí de novo!) que rodam na madrugada (D+1) para fazer o “Three-Way Match” (Triangulação):
Fonte 1 (Interna): O que meu banco de dados diz? (Ex: Cliente X pagou R$ 100).
Fonte 2 (Bancária): O que o arquivo CNAB do banco diz? (Ex: Recebemos R$ 100 do CPF X).
Fonte 3 (Externa/Bureau): O que o log de envio para o Serasa diz? (Ex: Enviamos comando de “Baixa” para o CPF X?).
A Lógica do Job:
Se (1 == 2) e (3 == “Negativado”): ALERTA CRÍTICO. O dinheiro entrou, mas não avisamos o Serasa. Risco Legal Iminente.
Se (1 == “Aberto”) e (2 == “Pago”): Inconsistência de Ingestão. O cliente pagou, mas perdemos o evento. O sistema deve acionar o Self-Healing.
Monitoramento de SLA Legal
Você precisa configurar no seu Datadog, CloudWatch ou Prometheus métricas de negócio que monitorem o “Risco Jurídico”:
Métrica:
time_since_payment_settlementvsbureau_status.O Alerta: Não quero saber se o pod caiu. Quero um alerta que diga:
“ALERTA CRÍTICO: O Cliente XPTO pagou há 96 horas (4 dias úteis) e a flag
negative_in_bureauainda é TRUE. Restam 24h para o prazo legal de 5 dias expirar. Risco de Dano Moral.”
Esse tipo de monitoramento dá ao time de operações a chance de agir antes do cliente chamar o advogado.
Self-Healing: O Sistema Imunológico
Por fim, o ápice da engenharia: a Autocura. Se o seu Job de Reconciliação encontrou uma falha (ex: Cliente pagou, mas a baixa no Serasa não foi enviada), por que acordar um engenheiro às 3 da manhã para rodar um script manual?
O sistema deve ser capaz de disparar a correção:
O Job detecta:
Status=PAIDno DB, masBureau=NEGATIVEno Log.O Job emite um evento de compensação:
ForceBureauDischarge(Forçar Baixa).O ACL recebe esse evento, gera uma linha no arquivo de remessa de emergência e envia.
O sistema loga: “Inconsistência detectada e corrigida automaticamente pelo Agente de Reconciliação em 03:15 AM.”
Sistemas de cobrança resilientes não são aqueles que nunca falham. São aqueles que falham, percebem que falharam e se consertam antes que o mundo exterior perceba. Isso é o que diferencia um software bancário de um projeto de fim de semana.
Conclusão
Ao longo deste artigo, viajamos do glamour da Arquitetura Orientada a Eventos para a realidade árida dos arquivos posicionais e das resoluções do Banco Central.
Se existe uma mensagem que eu gostaria que você levasse para o seu próximo Daily, é esta: Em Bancos, a tecnologia não é neutra.
Quando construímos sistemas de cobrança, não estamos apenas movendo bytes de um tópico Kafka para um banco NoSQL. Estamos manipulando a reputação financeira de pessoas reais.
Um bug de concorrência no e-commerce faz alguém comprar dois sapatos.
Um bug de concorrência na cobrança faz alguém ser negativado indevidamente, perder o score de crédito e ter um financiamento imobiliário negado.
A verdadeira senioridade na engenharia de software financeira não se mede pelo número de frameworks que você domina, mas pela sua capacidade de:
Respeitar o Legado: Entender que o arquivo Batch do Serasa, por mais arcaico que pareça, é a “API” mais importante do mercado.
Traduzir a Regulação: Transformar leis abstratas (CDC, Resolução 4.966) em código determinístico e testável (FSM, ACL).
Desconfiar do Sucesso: Construir sistemas paranoicos, que se auto-auditam (Reconciliação) e se auto-corrigem (Self-Healing) antes que o erro chegue ao cliente.
O desafio de construir o “Banco do Futuro” não é apenas tecnológico; é um desafio de risco e precisão. A consistência pode ser eventual, mas a responsabilidade é imediata.
Que seu código seja limpo, sua arquitetura seja robusta e, acima de tudo, que seus Jobs de baixa de negativação nunca falhem numa sexta-feira à noite.
Até a próxima!
Write-off: período quando não há expectativa de recuperação.
1. Súmula 548 do Superior Tribunal de Justiça (STJ)
Esta é a fonte mais direta e citada:
“Incumbe ao credor a exclusão do registro da dívida em nome do devedor no cadastro de inadimplentes no prazo de cinco dias úteis, a partir do integral e efetivo pagamento do débito.”
A Súmula deixa claro que a responsabilidade é do credor (o banco/fintech) e não do bureau (Serasa/Boa Vista). Se o seu sistema falhar no envio do arquivo, o banco não pode culpar o parceiro.
2. Artigo 43, § 3º do Código de Defesa do Consumidor (Lei 8.078/1990)
O CDC é a lei que dá sustentação à Súmula. O artigo atualizado diz:
“O consumidor, sempre que encontrar inexatidão em seus dados e cadastros, poderá exigir sua imediata correção, devendo o arquivista, no prazo de cinco dias úteis, comunicar a alteração aos eventuais destinatários das informações incorretas.”
Conteúdo excelente, praticamente uma aula sobre cobrança bancária. Deixei até salvo aqui como referência!
Parabéns pelo conteúdo! Seus artigos são maravilhosos e tenho aprendido bastante sobre sistemas financeiros, um tema que sempre me cativou pela complexidade e zero tolerância a erros.
Novamente, meus parabéns! Continue escrevendo 😅